Docker opísal, ako chce spúšťať AI agentov v sandboxoch od notebooku po cloud
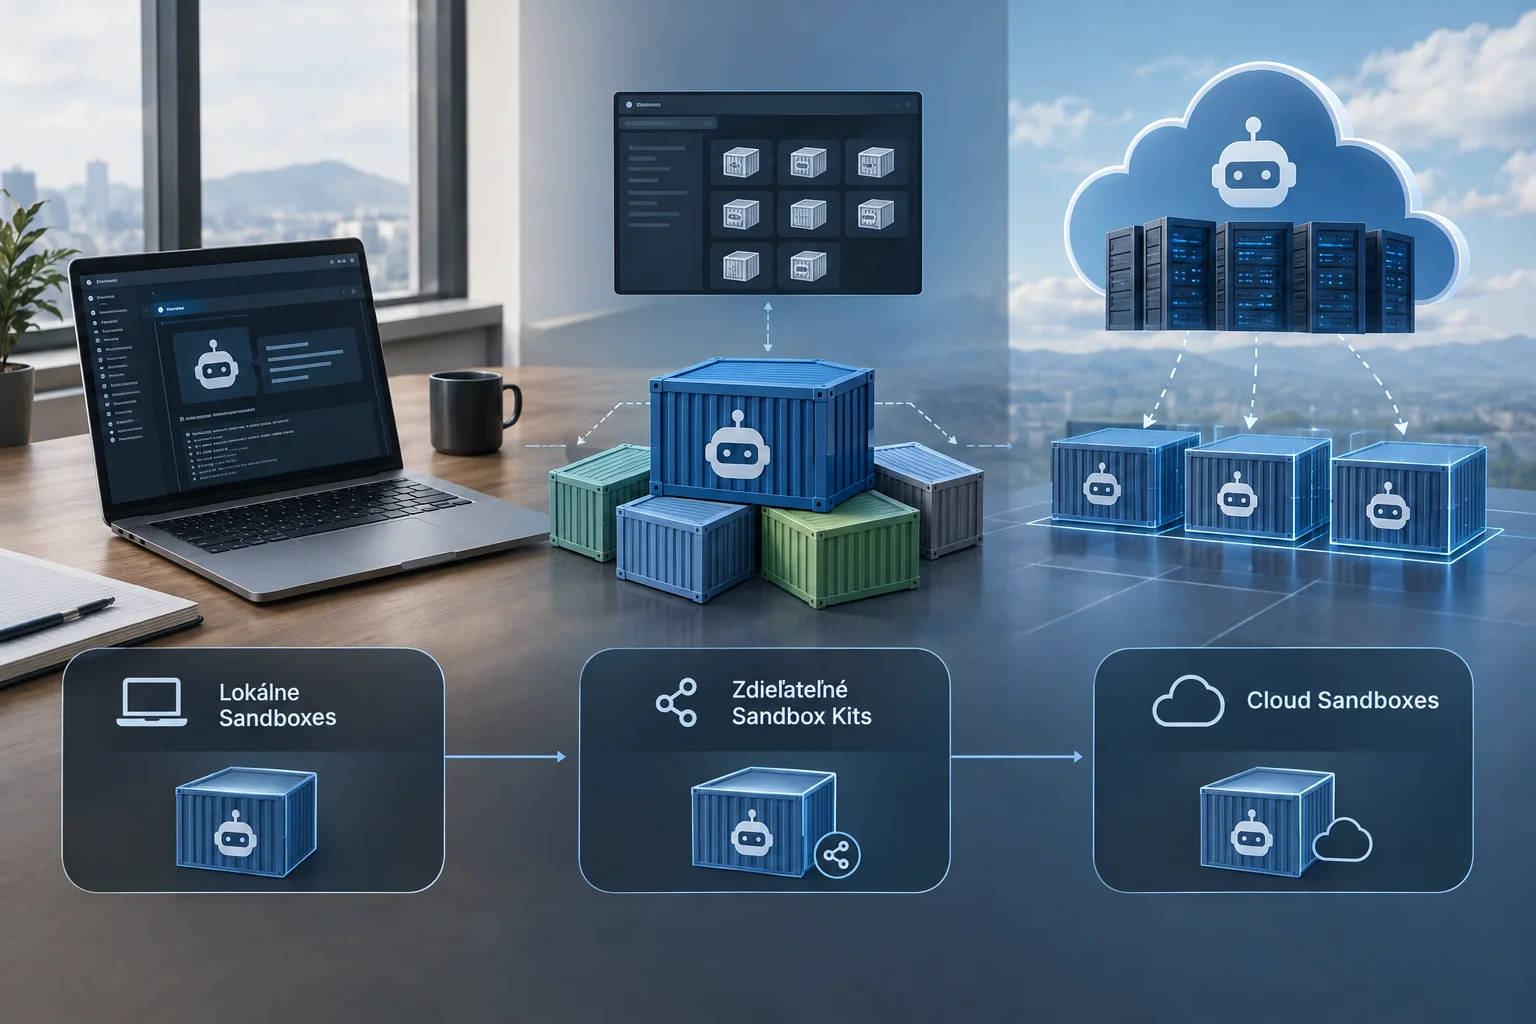
Docker v oficiálnych textoch z prelomu septembra a októbra 2026 spojil tri vrstvy pre beh AI agentov: lokálne Sandboxes, zdieľateľné Sandbox Kits a Cloud Sandboxes pre dlhšie úlohy. Podklad však stojí takmer výlučne na tvrdeniach dodávateľa a neobsahuje nezávislé testy ani plnú technickú dokumentáciu.
Hlavné poznatky
- Docker podľa svojich textov sprístupnil Sandboxes a Cloud Sandboxes ako vykonávacie prostredia pre AI agentov s izoláciou na úrovni microVM.
- Sandbox Kits majú zabaliť agenta, nástroje aj pravidlá prístupu do verziovaného OCI artefaktu, no cesta k neutrálnej správe cez CNCF je zatiaľ iba deklarovaný plán.
- Praktický prínos je najmä v oddelení oprávnení a v presune dlhších behov z notebooku do spravovaného cloudu bez vlastnej infraštruktúry.
- Podklady neobsahujú nezávislé testy, plnú technickú dokumentáciu ani dôkaz širšej adopcie mimo vendor dem a partnerstva s Nous Research.
Čo Docker oznámil a čo je podľa podkladov dostupné
Docker na podujatí WeAreDevelopers predstavil spôsob, ako oddeliť beh AI agentov od hostiteľského prostredia vývojára a rovnaký pracovný model preniesť aj do spravovaného cloudu. V dodaných podkladoch firma tvrdí, že Docker Sandboxes sú dostupné cez samostatné bezplatné CLI a že Docker Cloud Sandboxes sú dostupné už teraz s priebežným účtovaním podľa spotreby. Popri tom opisuje novú generáciu Sandbox Kits, ktoré majú zabaliť agenta, jeho nástroje a pravidlá prístupu do verziovaného artefaktu postaveného na štandardných OCI images. Podstatné je rozlíšenie stavu: dostupný produkt sú podľa textov Sandboxes a Cloud Sandboxes, kým odovzdanie špecifikácie Kits do CNCF je zatiaľ záväzok a plán, nie hotová neutrálne spravovaná norma.
Prečo Docker rieši agentov inak než bežné kontajnery
Kľúčová myšlienka v podkladoch je, že agent nie je len workload, ktorý vykoná proces v kontajneri. Agent môže inštalovať závislosti, pristupovať k sieti, používať prihlasovacie údaje a pokračovať v práci aj bez priameho dohľadu človeka. Preto má podľa Dockeru nestačiť izolácia aplikácie v kontajneri; hranica sa má rozšíriť na celé prostredie, do ktorého agent dosiahne. Firma opisuje, že každý agent dostane vlastný izolovaný microVM s vlastným kernelom, oddelený od hostiteľského systému vývojára. Vývojár pritom určuje prístup k súborom, sieťam a secretom a tieto politiky majú zostať mimo kontroly samotného agenta. V recape Docker uvádza aj demonštráciu, v ktorej agent v kontajneri s pripojeným hostiteľským Docker socketom dokázal prečítať secret z hosta, zatiaľ čo rovnaký pokus v sandboxe zlyhal. To je dôležitý praktický rozdiel: nejde o sľub „bezpečného AI“, ale o pokus zúžiť vykonávacie hranice a oprávnenia.
Sandbox Kits majú spraviť reprodukovateľným aj oprávnenie agenta
Druhá vrstva sa týka reprodukovateľnosti. Docker tvrdí, že Sandbox Kits sú budované ako štandardné OCI images a balia do jedného artefaktu samotného agenta, jeho nástroje aj pravidlá toho, kam sandbox smie siahať. Pre tím to má praktický význam v tom, že agentovo prostredie a jeho autorita nemajú zostať skryté v jednorazovej lokálnej konfigurácii. Zmeny v oprávneniach majú byť zdieľateľné rovnakými workflowmi ako kontajnerové obrazy a zároveň viditeľné na kontrolu. Docker zároveň deklaruje, že chce špecifikáciu predložiť CNCF a smerovať k neutrálnej správe. Z dodaných dôkazov však vieme potvrdiť iba tento zámer a to, že partner Nous Research ukázal Hermes ako Kit v sandboxe; nevieme z nich doložiť širšiu adopciu ani finálnu podobu otvoreného štandardu.
Čo z toho plynie pre pracovný postup menších AI tímov
Najpraktickejšia zmena v podkladoch je prechod medzi lokálnym a cloudovým behom. Docker opisuje workflow sbx, v ktorom môže vývojár začať lokálne, presunúť filesystem sandboxu do Dockerom spravovaného cloudu a po dokončení si výsledky stiahnuť späť. To má riešiť dlhé alebo paralelné úlohy bez vlastného provisioningu infraštruktúry. Zároveň podklady upozorňujú, že samotná izolácia nerieši všetko: zablokovať nepovolenú sieťovú destináciu je iný problém než rozoznať, že agent pripravuje e-mail nesprávnemu zákazníkovi. Redakčne povedané, opísaný model dáva zmysel ako infraštruktúrny základ pre coding agentov a podobné workflowy, ale nie ako dôkaz, že problém dôveryhodného správania agentov je vyriešený. Navyše ide takmer výlučne o vendor zdroje a vynechané časti originálov neumožňujú potvrdiť nevypísané technické detaily, limity výkonu ani nezávislé porovnanie s inými riešeniami.
Technický kontext
Stav overenia: Spracované podľa zdroja; redakcia postup nereprodukovala.
Verzie: Zdroj neuvádza konkrétne verzie.
Dátum pôvodného zdroja: 1. októbra 2026
Podmienky použitia: Znalosť kontajnerov, OCI image workflow, práce so secretmi a základných princípov izolácie workloadov.
Obmedzenia: Text neopisuje vlastné redakčné testovanie. Podklad neumožňuje potvrdiť nevypísané implementačné detaily, kompatibilitu s inými nástrojmi ani nezávislé výsledky bezpečnostných či prevádzkových skúšok.
Zdroje
Súvisiace
Ďalšie články k téme
Pri firemnom MCP nestačí preniesť token ďalej. Server musí overiť, komu bol vydaný
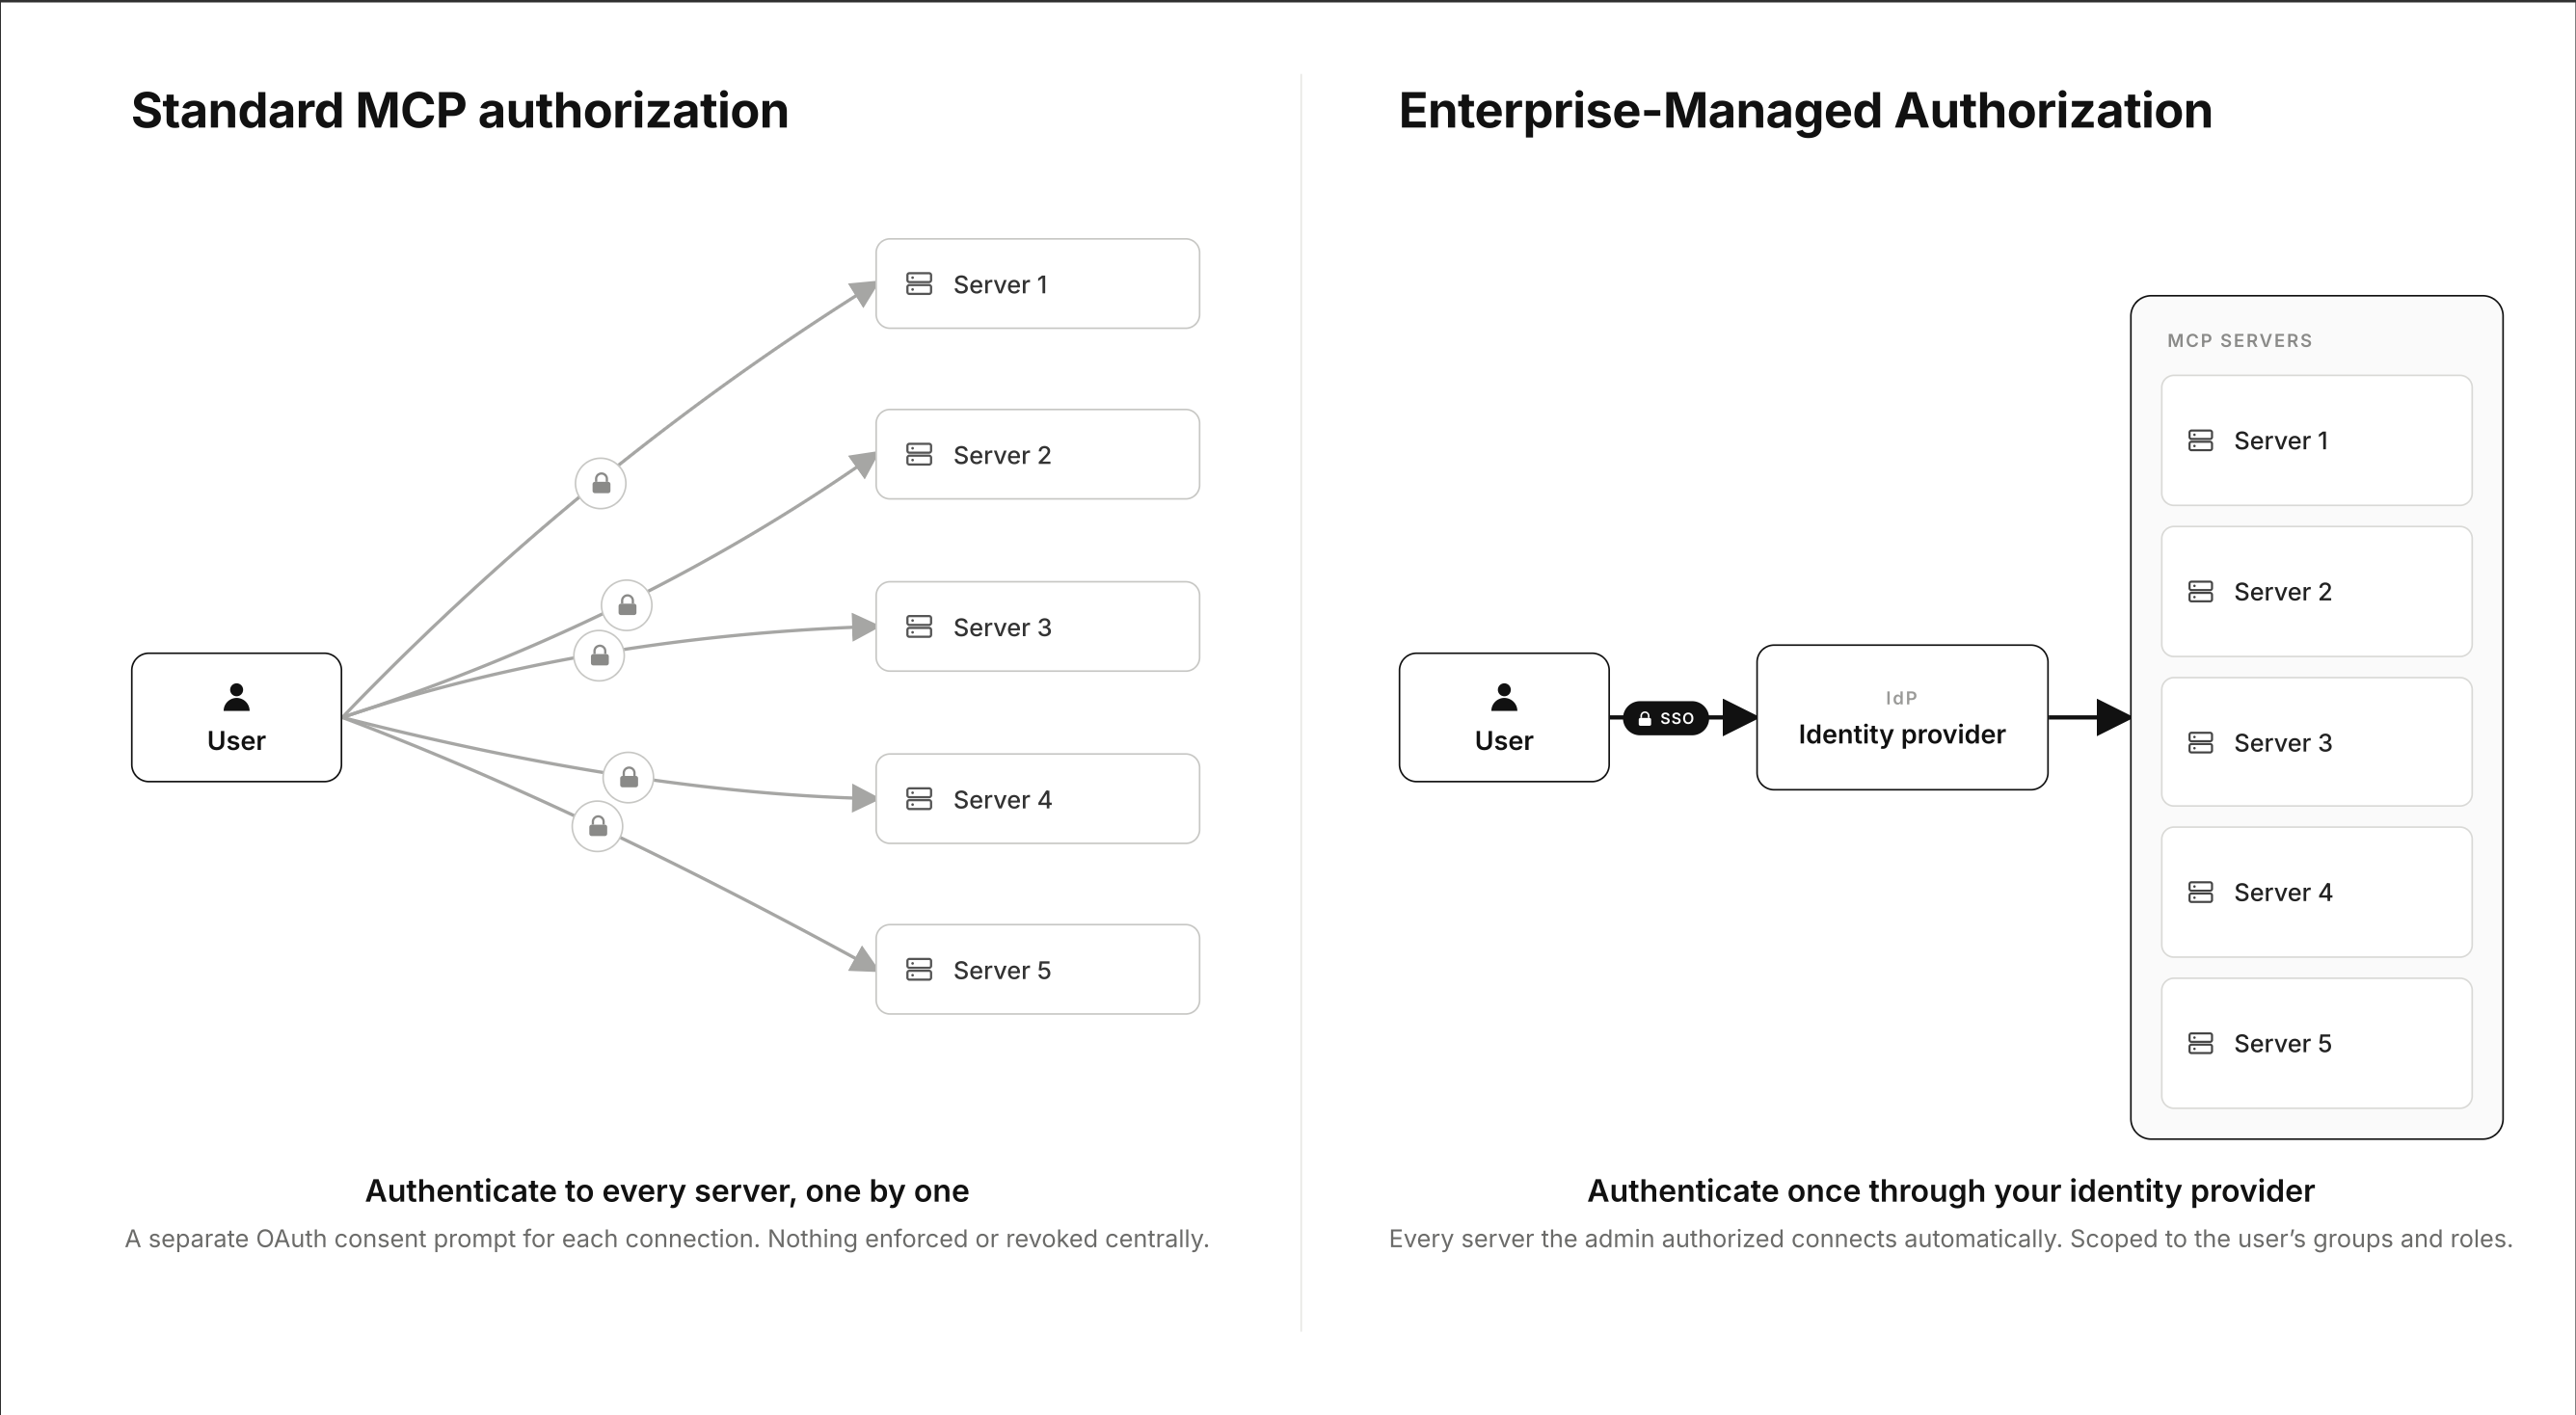
Autorizačná špecifikácia MCP a bezpečnostné odporúčania vysvetľujú oddelenie klienta, MCP servera a nadväzujúcich služieb. Pre integrácie firmy je podstatný účel tokenu a hranica delegovaného prístupu.
LangGraph vie zastaviť agenta pred akciou. Súhlas musí prežiť aj reštart
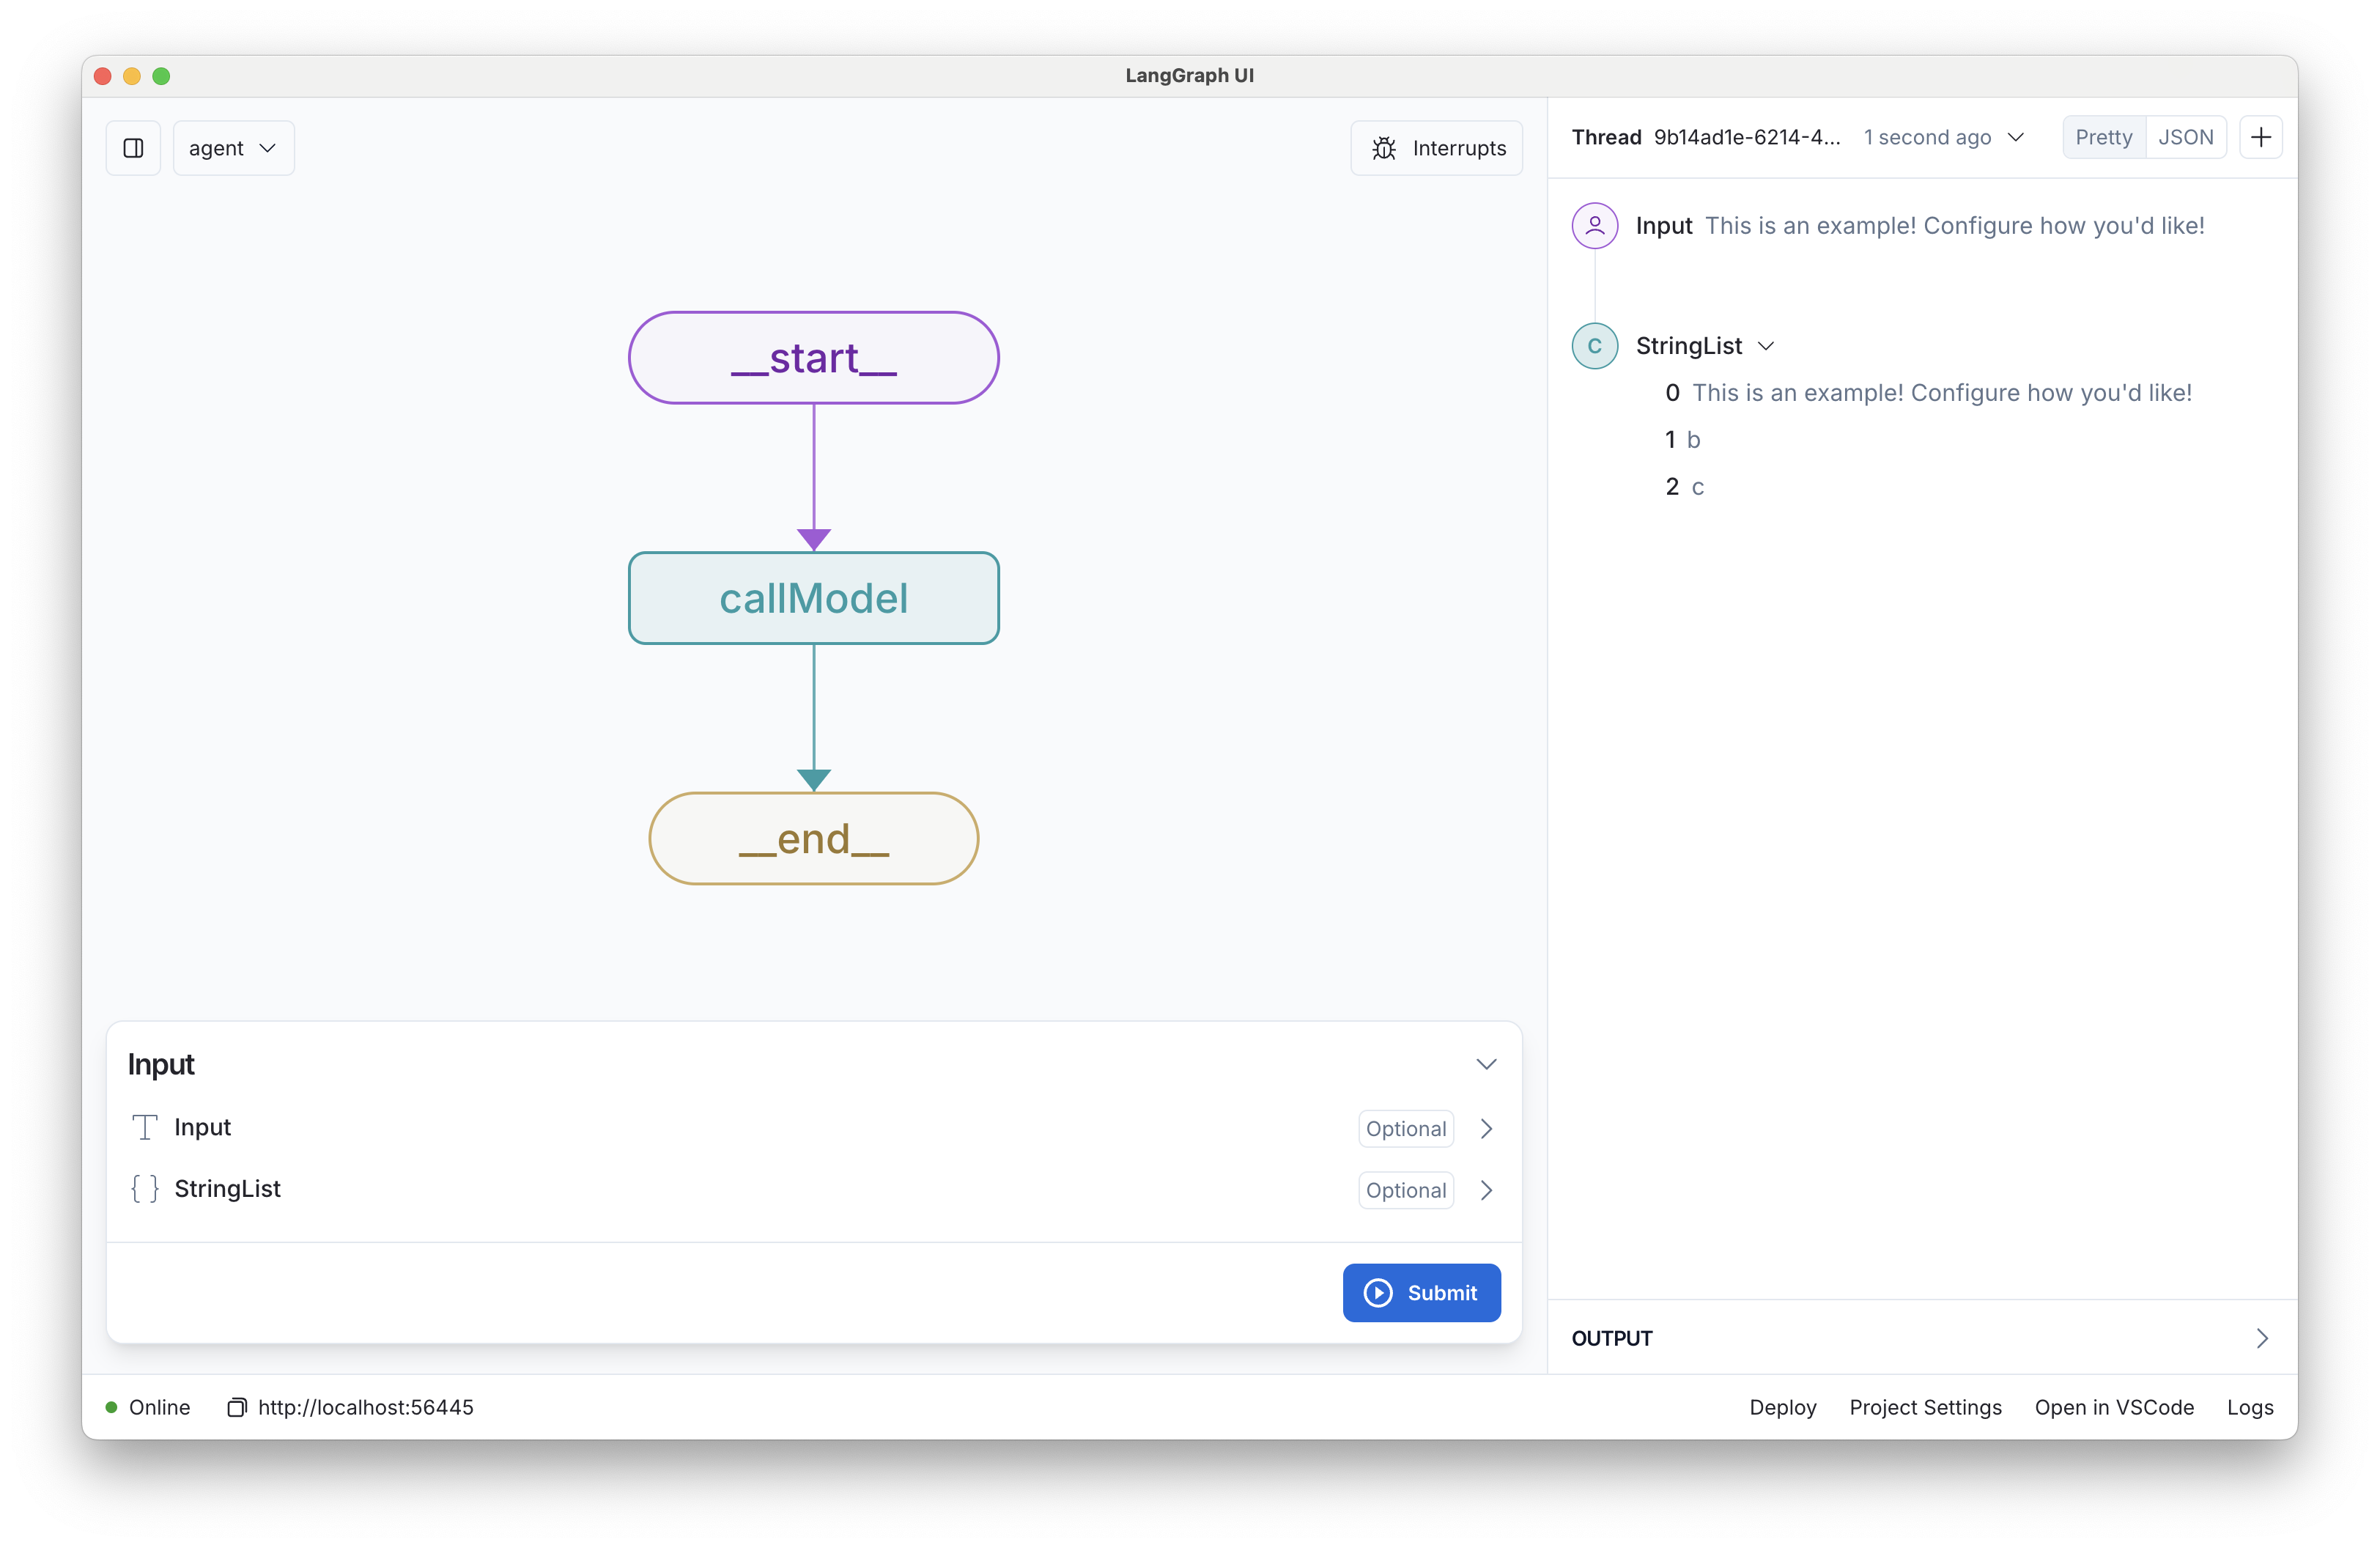
Prerušenie workflowu umožňuje človeku schváliť konkrétny krok. Dokumentácia LangGraph rozlišuje stav jedného behu od dlhodobej pamäte a upozorňuje, že po obnovení sa časť kódu vykoná znova.
Docker Dynamic MCP pridáva nástroje počas rozhovoru. Experiment mení aj hranicu správy prístupov
Agent môže vyhľadať MCP server v katalógu a pridať ho do aktuálnej relácie. Dokumentácia odlišuje tento dočasný výber od uloženého profilu a upozorňuje na experimentálny stav.
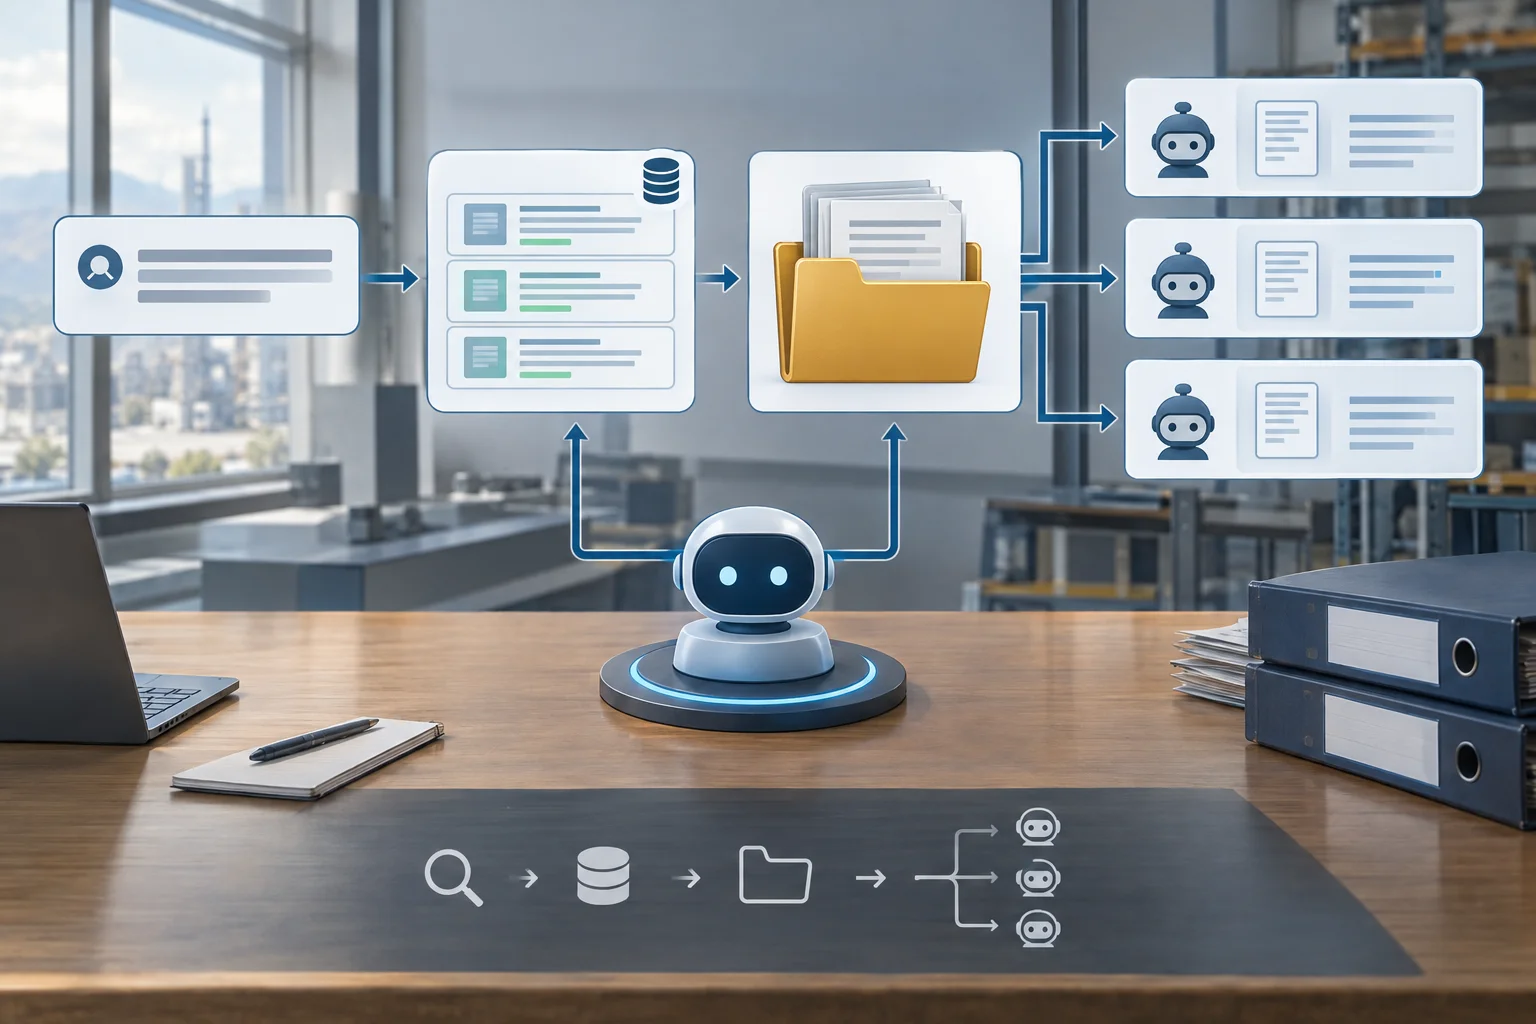
LangChain vysvetlil retrieval pre Deep Agents: veľké výsledky majú ísť do súborov a čítanie na subagentov
LangChain v blogu z 23. októbra 2026 rozobral, ako navrhovať retrieval pre dlhobežné AI agentov v Deep Agents. Jadrom odporúčania je nehádzať veľké výsledky priamo do kontextu hlavného agenta: najprv lacno nájsť kandidátov, potom veľké výstupy odložiť do súborov a ich čítanie delegovať na subagentov.