Pri firemnom MCP nestačí preniesť token ďalej. Server musí overiť, komu bol vydaný
Autorizačná špecifikácia MCP a bezpečnostné odporúčania vysvetľujú oddelenie klienta, MCP servera a nadväzujúcich služieb. Pre integrácie firmy je podstatný účel tokenu a hranica delegovaného prístupu.
Jedna konverzácia, viac bezpečnostných hraníc
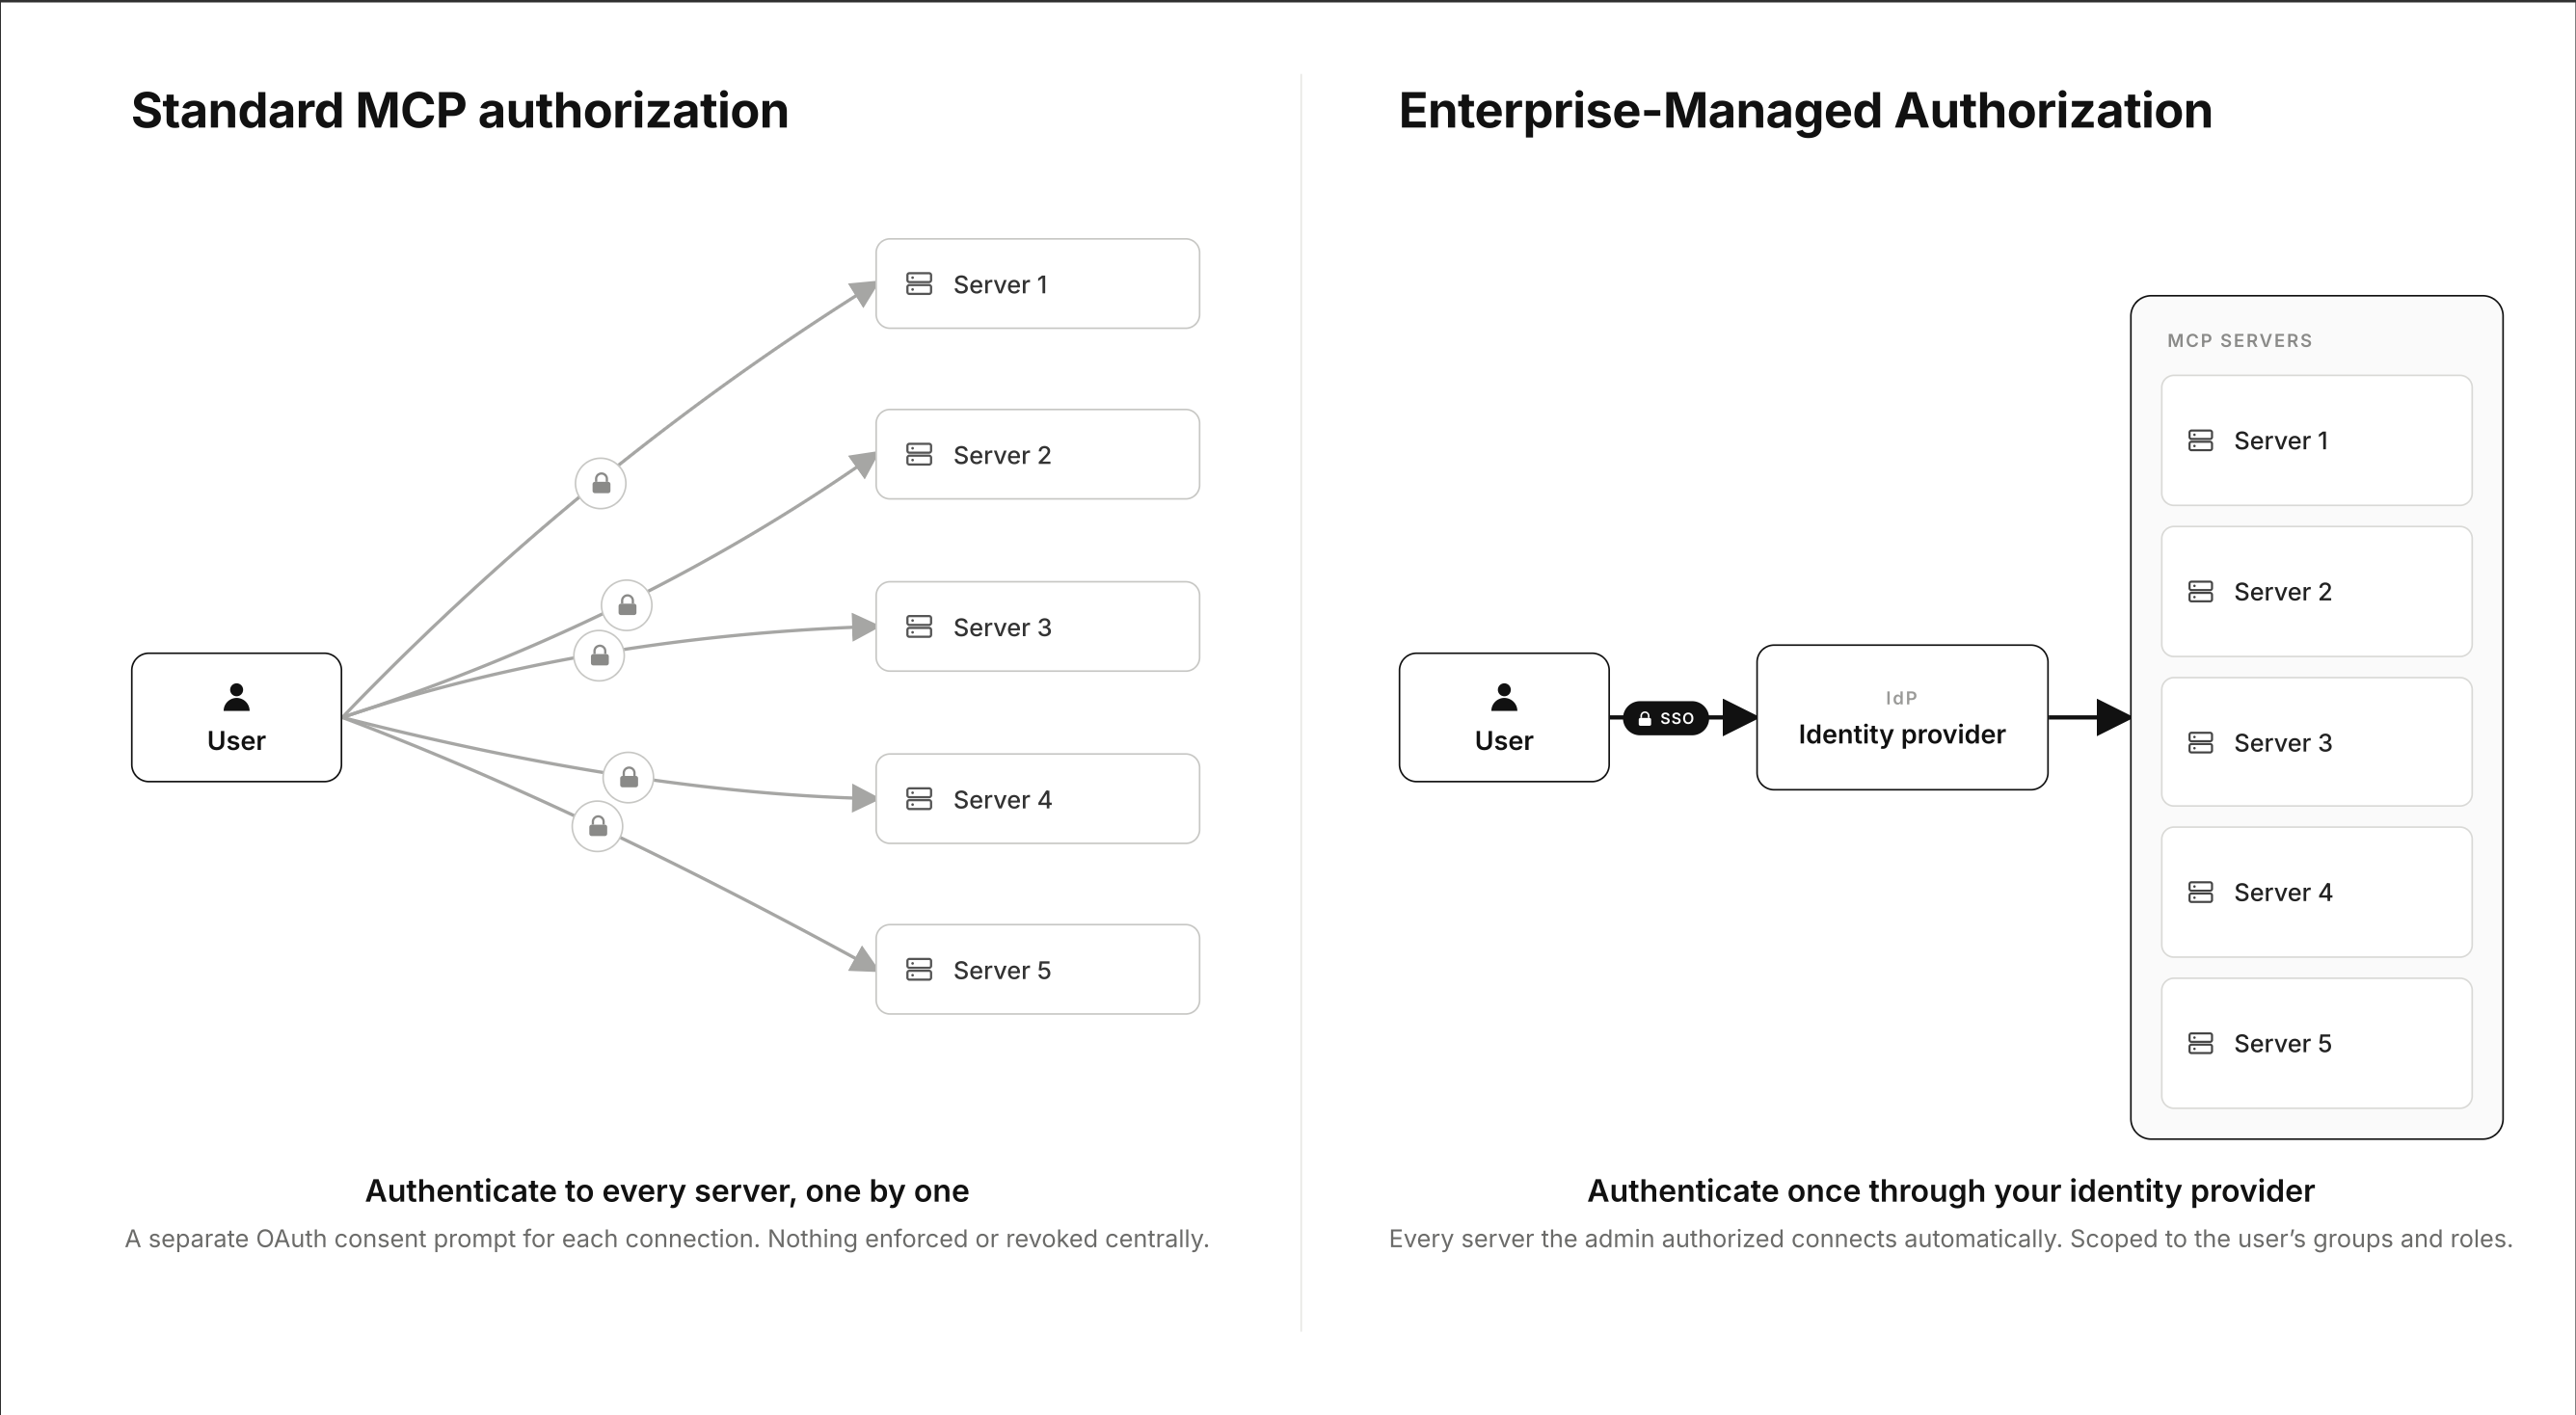
Keď firemný agent používa vzdialený MCP server, do procesu vstupuje klient, server nástrojov a často aj ďalšie API. Každá z týchto služieb má vlastnú hranicu prístupu. Autorizačná špecifikácia MCP vo verzii z 28. júla 2026 opisuje mechanizmus pre HTTP transport; nemožno ju automaticky stotožniť s prihlásením každého lokálneho procesu používajúceho štandardný vstup a výstup.
Článok rozoberá verziu 2026-07-28 a jej bezpečnostné odporúčania, na ktoré dokumentácia presmerovala pri načítaní 18. októbra 2026. Ide o výklad integračného mechanizmu, nie tvrdenie o novej dnešnej zmene protokolu. Pre malú firmu je užitočný pri pripájaní CRM, dokumentového úložiska alebo interného katalógu nástrojov.
Token má určeného príjemcu
Špecifikácia pracuje s OAuth a metadátami chráneného zdroja. Klient má zistiť, kde sa má autorizovať, a žiadať token pre konkrétny zdroj. Server musí overiť, že token bol vydaný na použitie pri jeho službe. To je konkrétny rozdiel oproti všeobecnému tajnému reťazcu, ktorý sa posiela cez každú integračnú vrstvu bez kontroly určenia.
Samostatné bezpečnostné odporúčania rozoberajú token passthrough: prijatý token sa bez primeraného overenia odovzdá nadväzujúcemu API. Dokumentácia tento postup zakazuje, pretože môže obísť kontrolu publika tokenu a pomiešať zodpovednosť služieb. Prístup klienta k MCP serveru a oprávnenie servera pracovať s ďalšou službou preto treba navrhnúť ako dve rozlíšiteľné časti.
Ako to ovplyvní firemnú integráciu
Redakčný príklad je asistent, ktorý číta dokumenty a pripravuje zmenu zákazky v CRM. Autentifikácia potvrdzuje identitu alebo klienta, ale sama ešte neznamená súhlas vykonať každú obchodnú akciu. Aplikácia má popri autorizačnom toku určiť aj rozsah nástrojov a rozhodovanie o citlivých zmenách. Schválenie jednej operácie nesmie byť len voľným textom, ktorý si model vyloží podľa seba.
Pre zavedenie odporúčame najprv zdokumentovať, kto vydáva jednotlivé tokeny, komu sú určené a kde sa overujú. Potom možno testovať odmietnutie nesprávneho príjemcu a zrušeného prístupu. Toto je návrh kontroly odvodený zo špecifikácie, nie výsledok vykonaného penetračného testu. MCP vytvára spoločný spôsob komunikácie; kvalitu konkrétnej autorizácie musí preukázať implementácia.
Repozitár https://github.com/modelcontextprotocol/modelcontextprotocol bol overený 18. októbra 2026 na commite 1155ca460e50. GitHub uvádzal vydanie 2026-07-28 z 2026-07-28. Opisovaný mechanizmus nie je tvrdením, že vznikol až v tomto vydaní.
Technický kontext
Stav overenia: Spracované podľa zdroja; redakcia postup nereprodukovala.
Verzie: 2026-07-28
Podmienky použitia: Vlastná aplikácia a konfigurácia komponentov podľa odkazovanej dokumentácie; konkrétny integračný bod vysvetľujú sekcie článku.
Obmedzenia: Rozbor zachytených technických podkladov. Bez vlastného nasadenia, benchmarku alebo merania úspory.
Zdroje
Súvisiace
Ďalšie články k téme
Docker opísal, ako chce spúšťať AI agentov v sandboxoch od notebooku po cloud
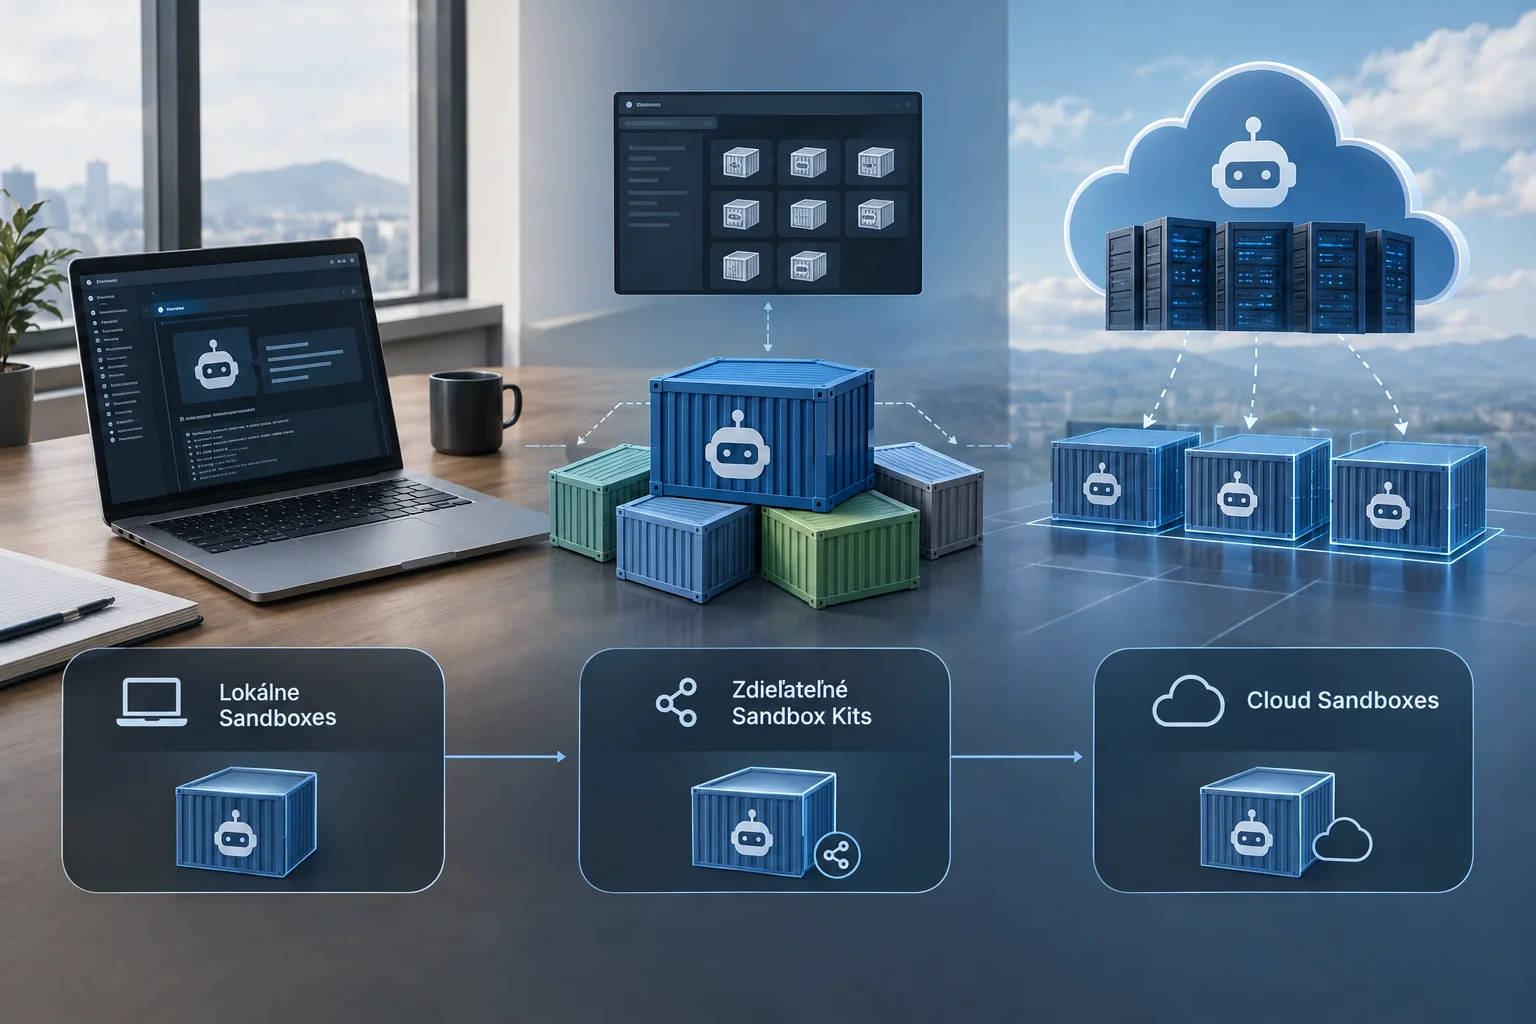
Docker v oficiálnych textoch z prelomu septembra a októbra 2026 spojil tri vrstvy pre beh AI agentov: lokálne Sandboxes, zdieľateľné Sandbox Kits a Cloud Sandboxes pre dlhšie úlohy. Podklad však stojí takmer výlučne na tvrdeniach dodávateľa a neobsahuje nezávislé testy ani plnú technickú dokumentáciu.
LangGraph vie zastaviť agenta pred akciou. Súhlas musí prežiť aj reštart
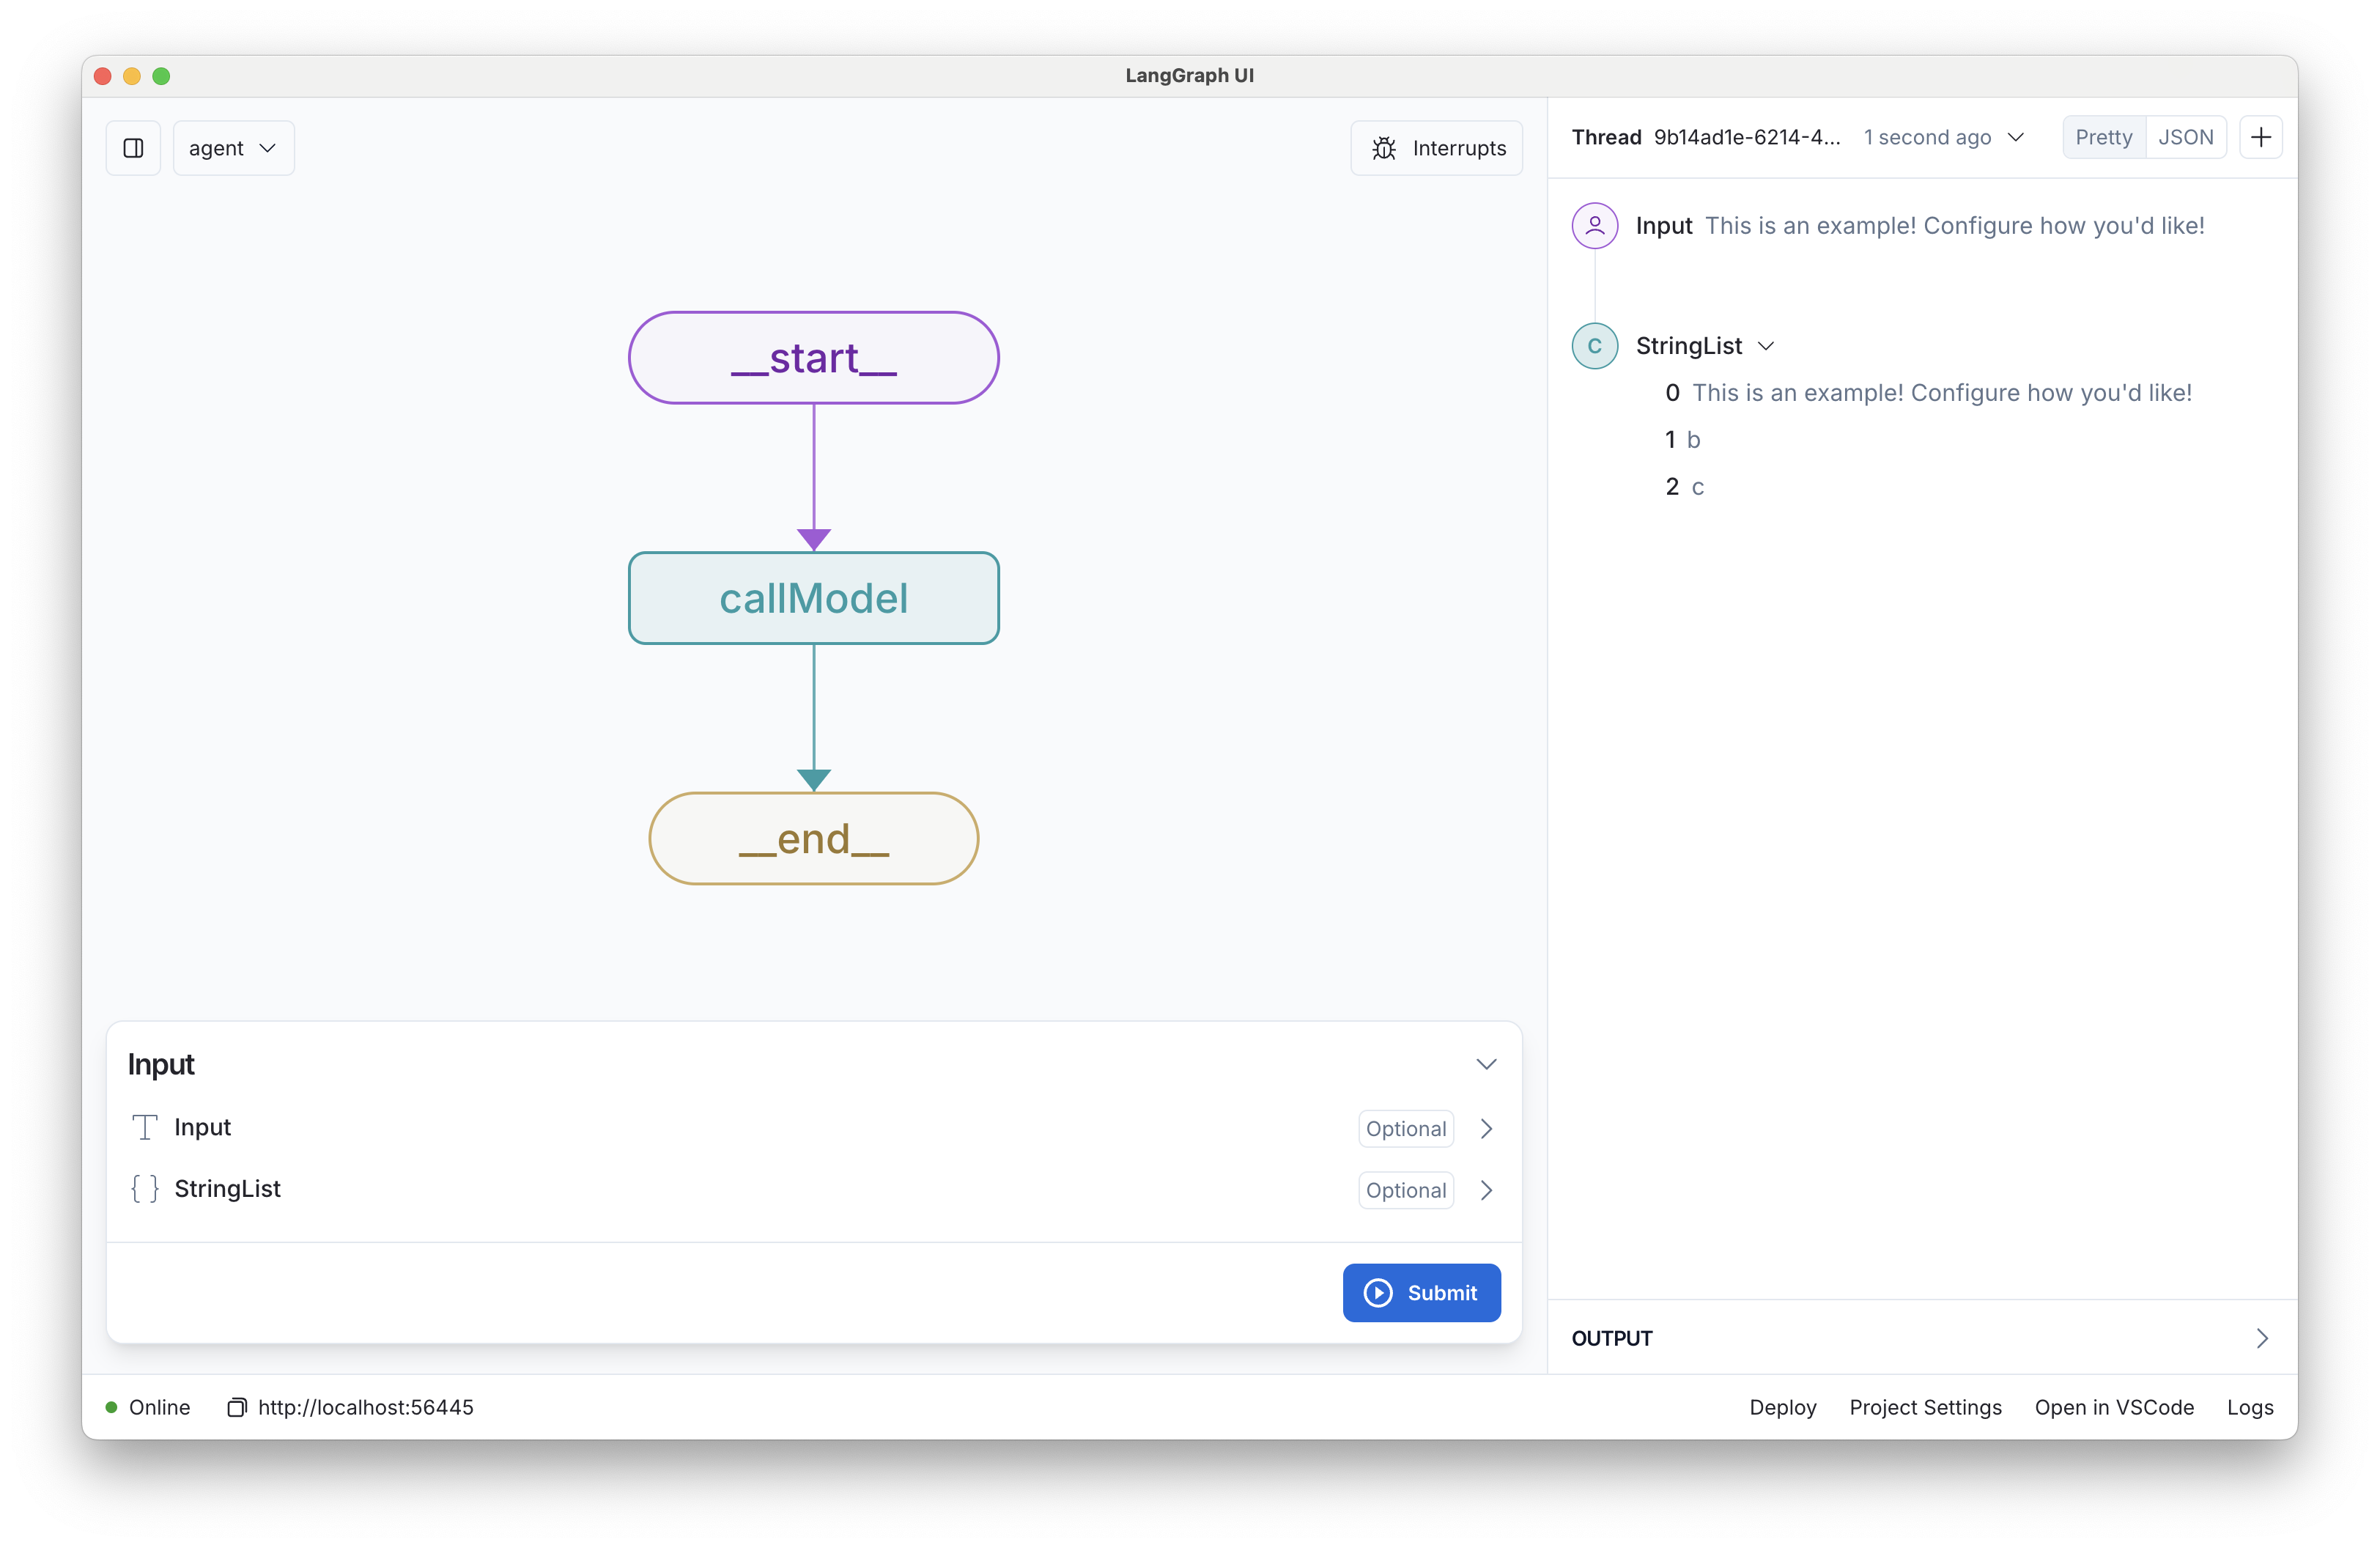
Prerušenie workflowu umožňuje človeku schváliť konkrétny krok. Dokumentácia LangGraph rozlišuje stav jedného behu od dlhodobej pamäte a upozorňuje, že po obnovení sa časť kódu vykoná znova.
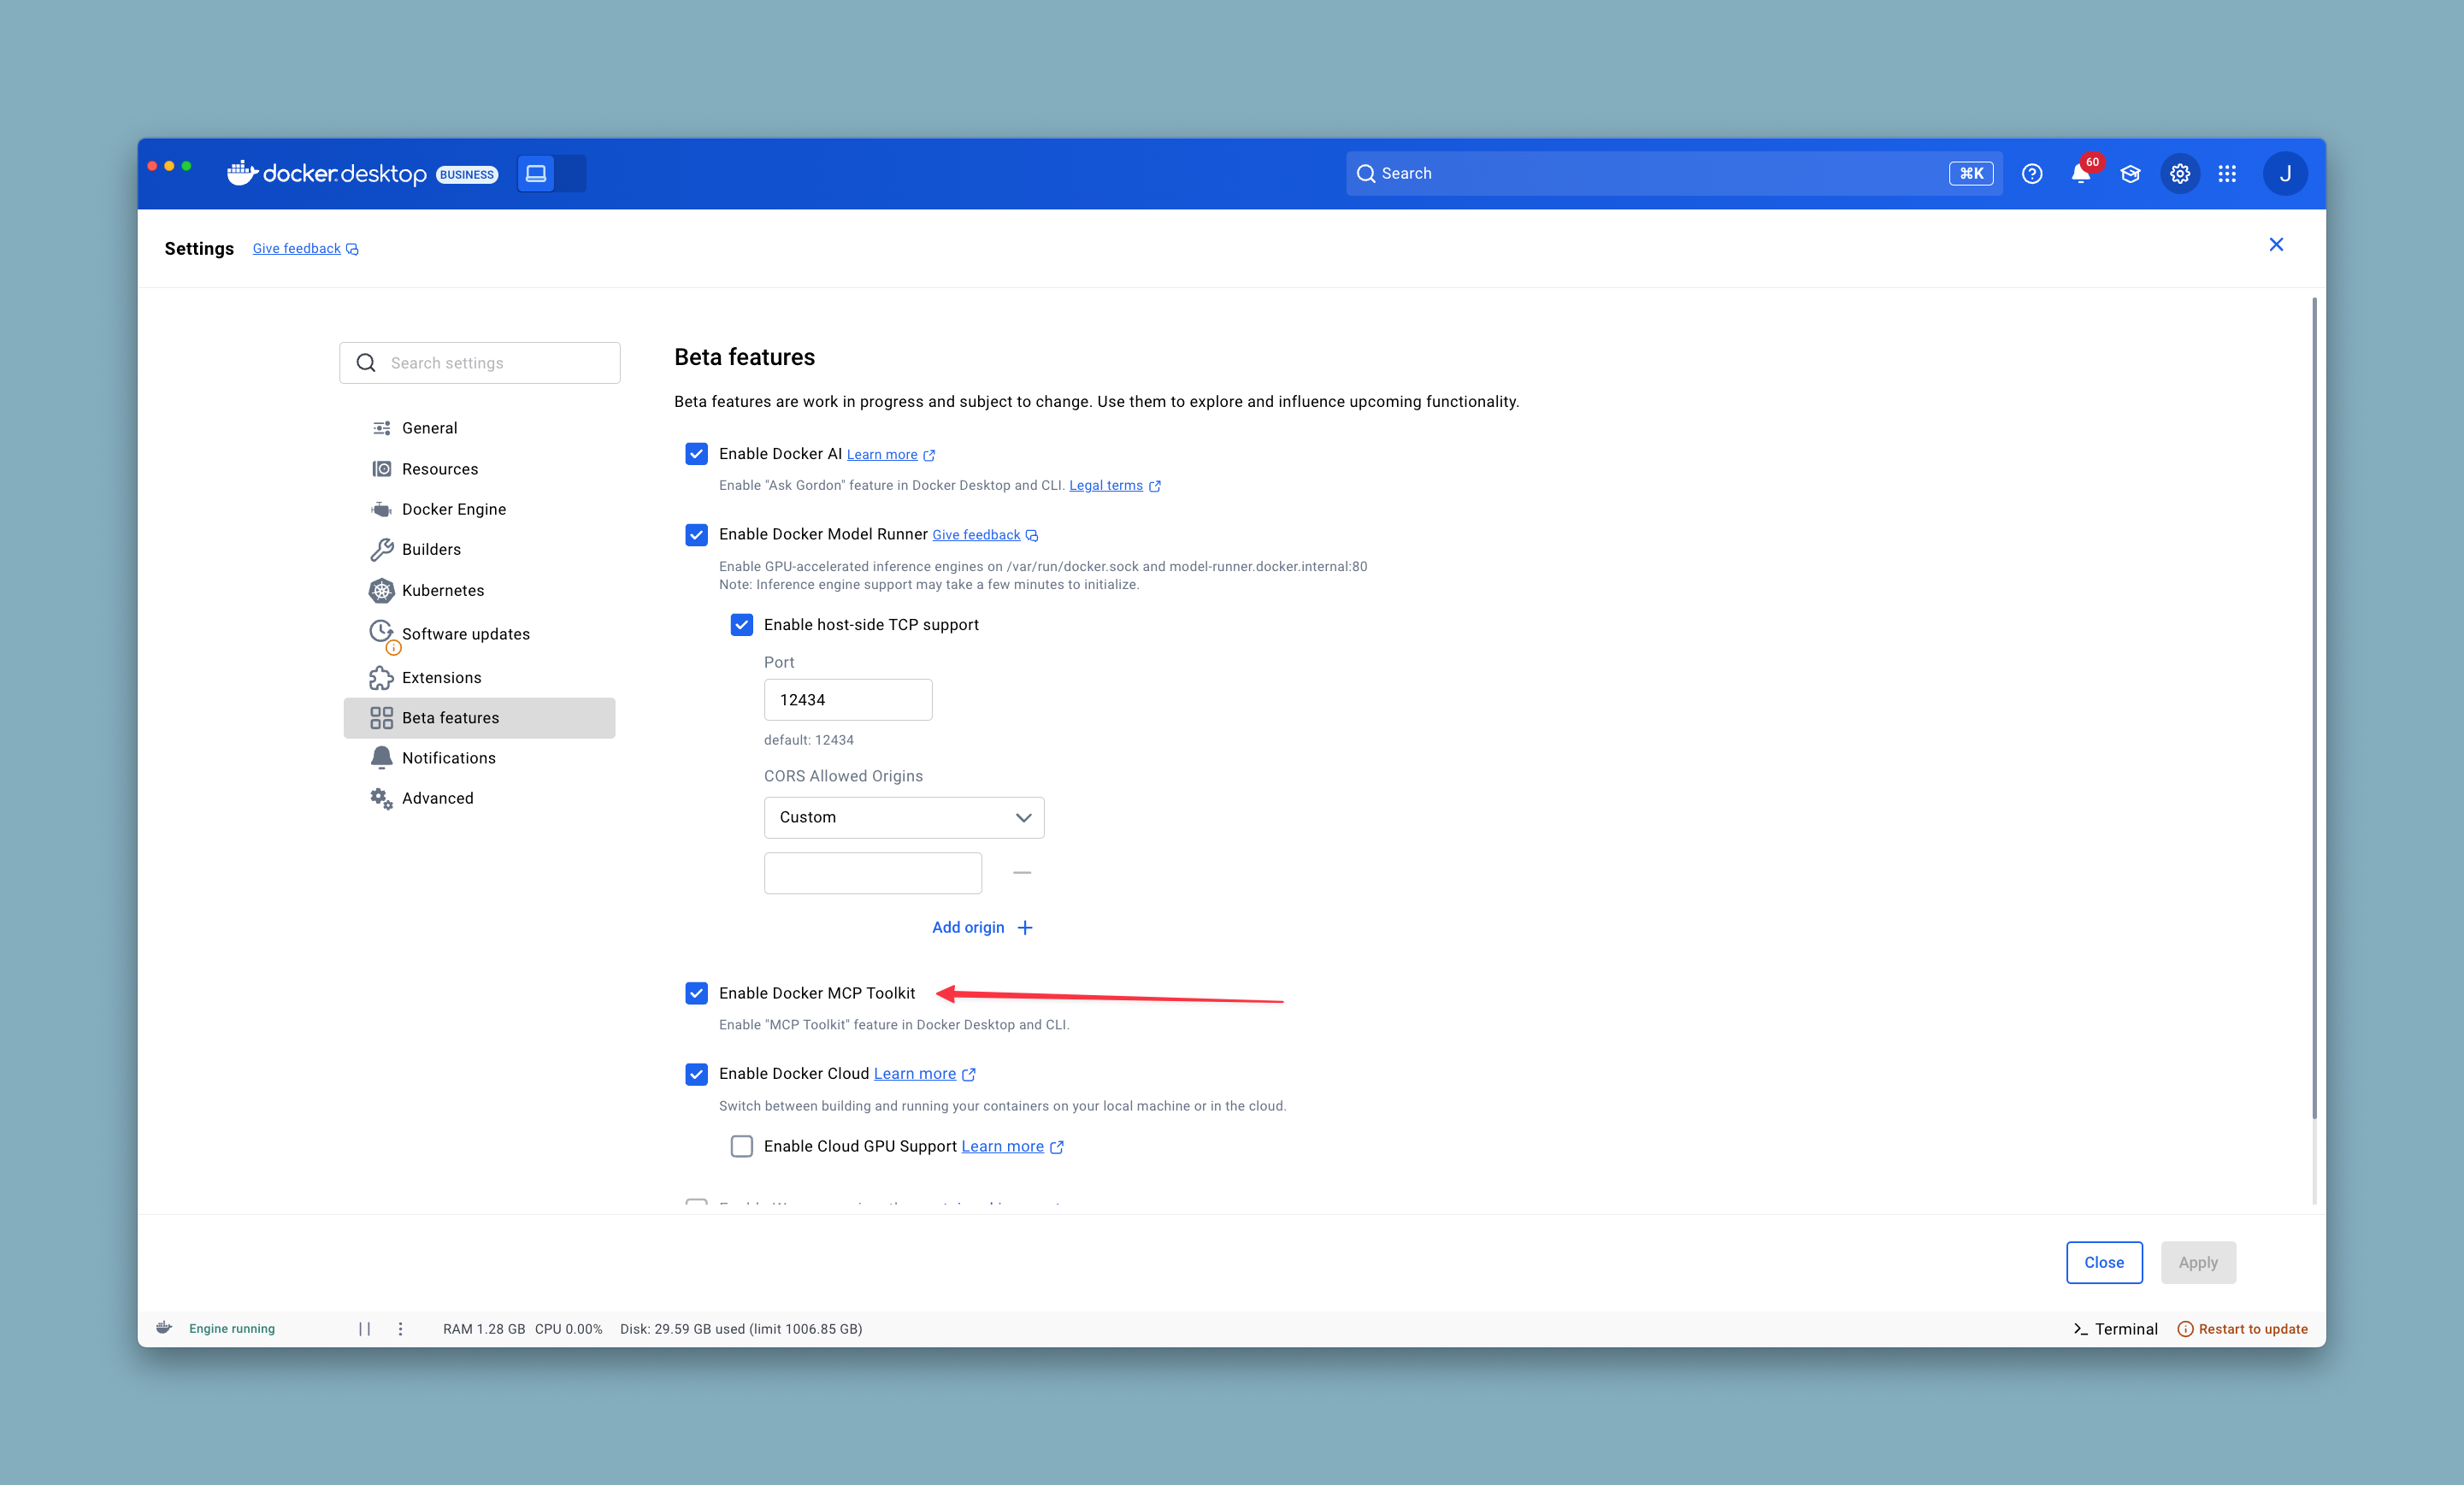
Docker Dynamic MCP pridáva nástroje počas rozhovoru. Experiment mení aj hranicu správy prístupov
Agent môže vyhľadať MCP server v katalógu a pridať ho do aktuálnej relácie. Dokumentácia odlišuje tento dočasný výber od uloženého profilu a upozorňuje na experimentálny stav.
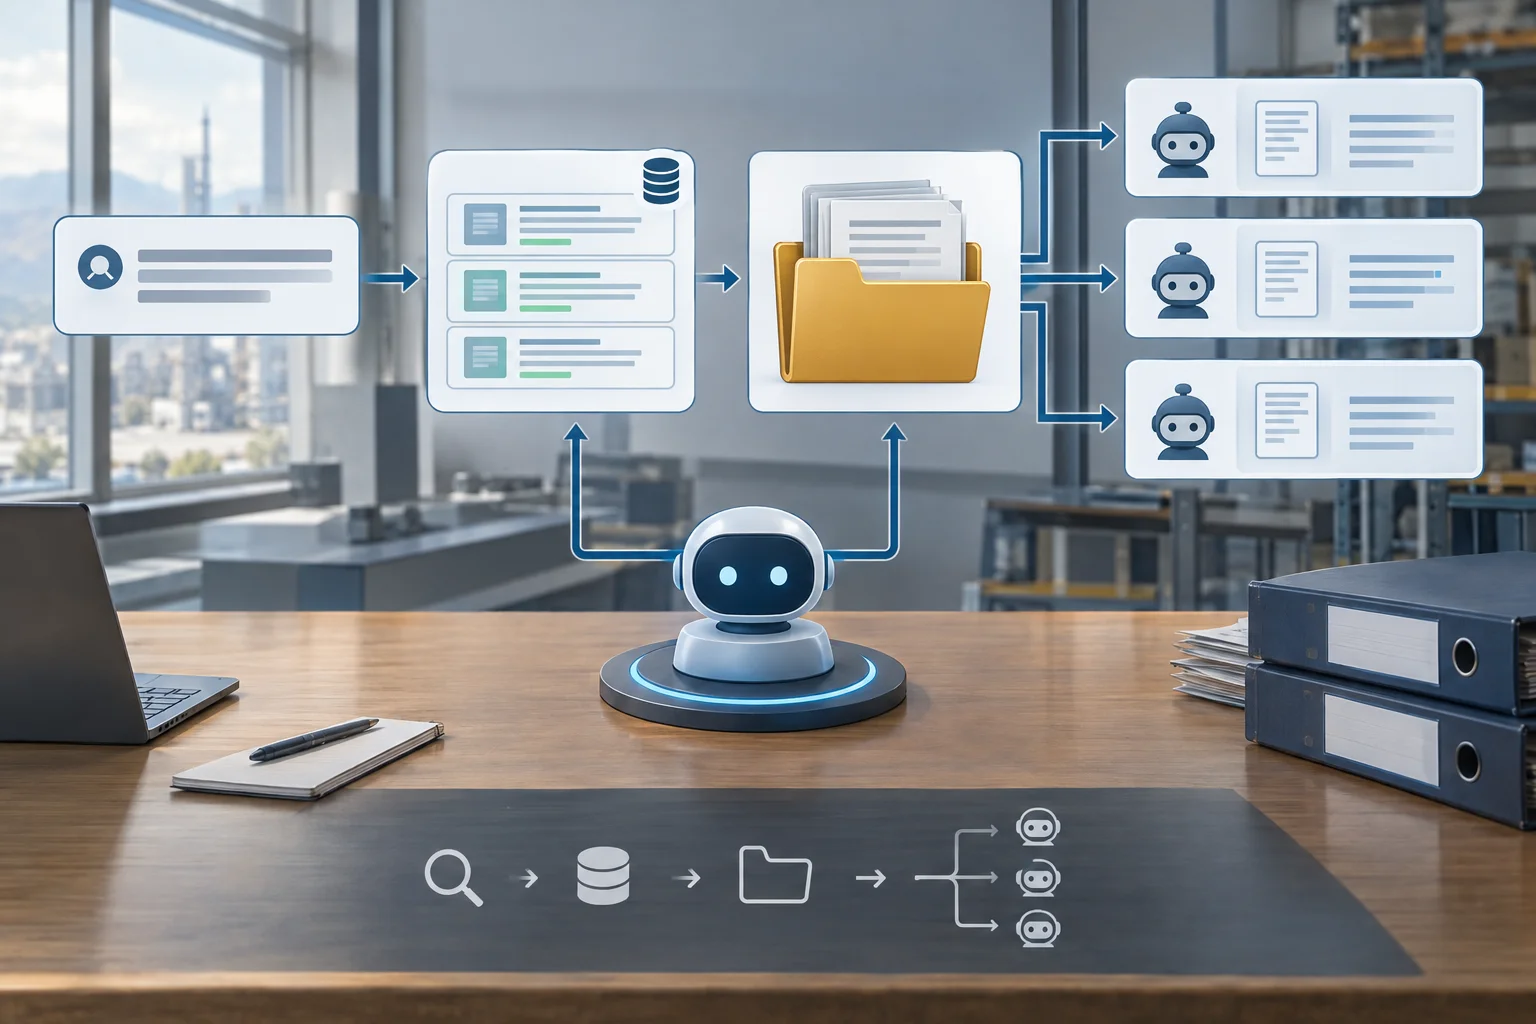
LangChain vysvetlil retrieval pre Deep Agents: veľké výsledky majú ísť do súborov a čítanie na subagentov
LangChain v blogu z 23. októbra 2026 rozobral, ako navrhovať retrieval pre dlhobežné AI agentov v Deep Agents. Jadrom odporúčania je nehádzať veľké výsledky priamo do kontextu hlavného agenta: najprv lacno nájsť kandidátov, potom veľké výstupy odložiť do súborov a ich čítanie delegovať na subagentov.